テーマ
認証設定の全体像
この章では、認証プロバイダー、接続元 URL、アクセストークン、テナント設定までの運用を扱います。テナントの考え方は アカウントとテナント を参照してください。
このページの認証画面では、テナントのログイン方法、ブラウザから API を呼び出せる接続元 URL、API 連携用のアクセストークンを管理します。
対象読者
認証設定を管理するシステム管理者と、API 連携を設定する開発者を対象としています。
| 領域 | 役割 |
|---|---|
| 認証プロバイダー | メールとパスワード、Google など、利用者がサインインする方法を設定します |
| 接続元URL | 別オリジンのブラウザから API を呼び出せる URL を設定します |
| アクセストークン | サーバー間連携やバッチ処理に使用するトークンを管理します |
画面を開く
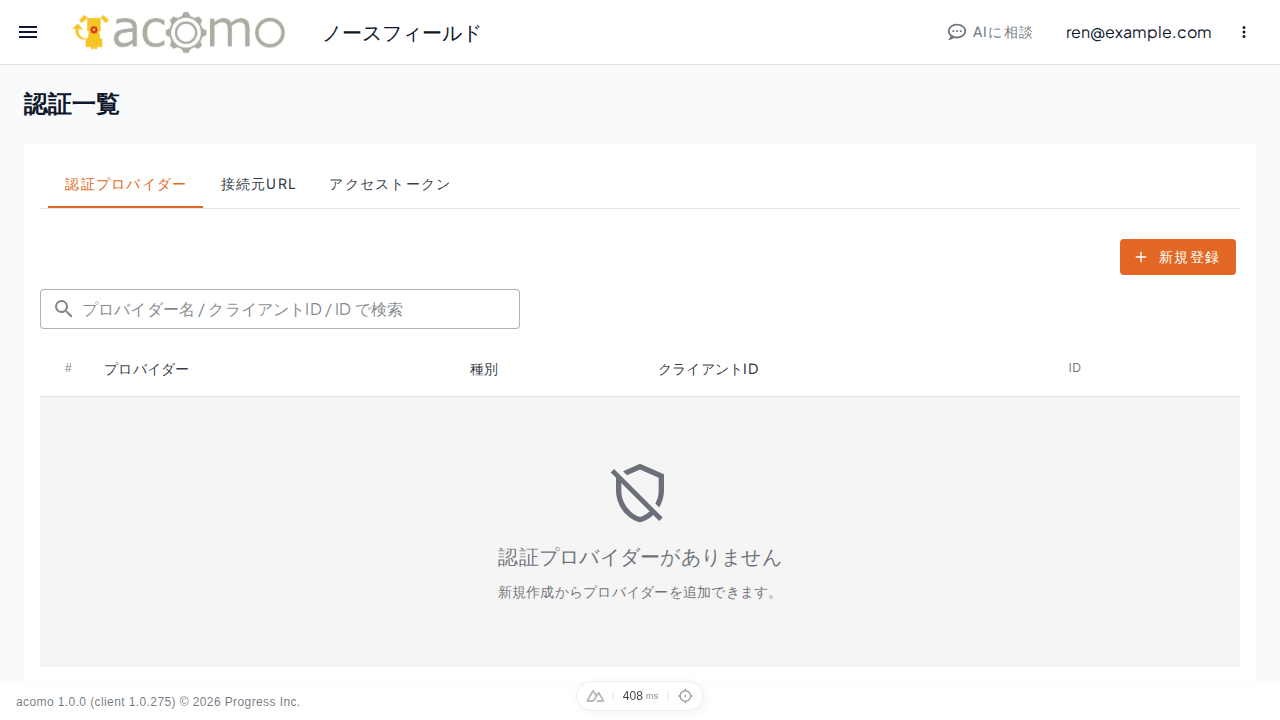
手順
- 利用者のログイン方法を確認する場合は、「認証プロバイダー」を選びます。
- ブラウザから API を直接呼び出す接続元を設定する場合は、「接続元URL」を選びます。
- サーバー間連携やバッチ処理のトークンを管理する場合は、「アクセストークン」を選びます。
認証プロバイダーを無効にすると、該当する方法でサインインできなくなります。変更前に、利用者と影響範囲を確認してください。API だけが 401 エラーになる場合は、API 認証 で使用するトークンとヘッダーを確認してください。
うまくいかないとき
目的のタブや「新規登録」が表示されない場合は、テナントとシステム実行ポリシーを確認してください。設定変更後にサインインできない場合は、別の有効な認証方式でサインインできる管理者へ確認を依頼してください。