テーマ
アクセストークン
API 連携用のアクセストークンを発行し、安全に管理する方法を説明します。
対象読者
システム管理者、開発者
前提
- アクセストークンを管理できる権限があること
- API 連携専用のユーザーを登録していること。手順はユーザーの登録を参照してください
- 連携に必要なシステム実行ポリシーを確認していること
画面を開く
手順
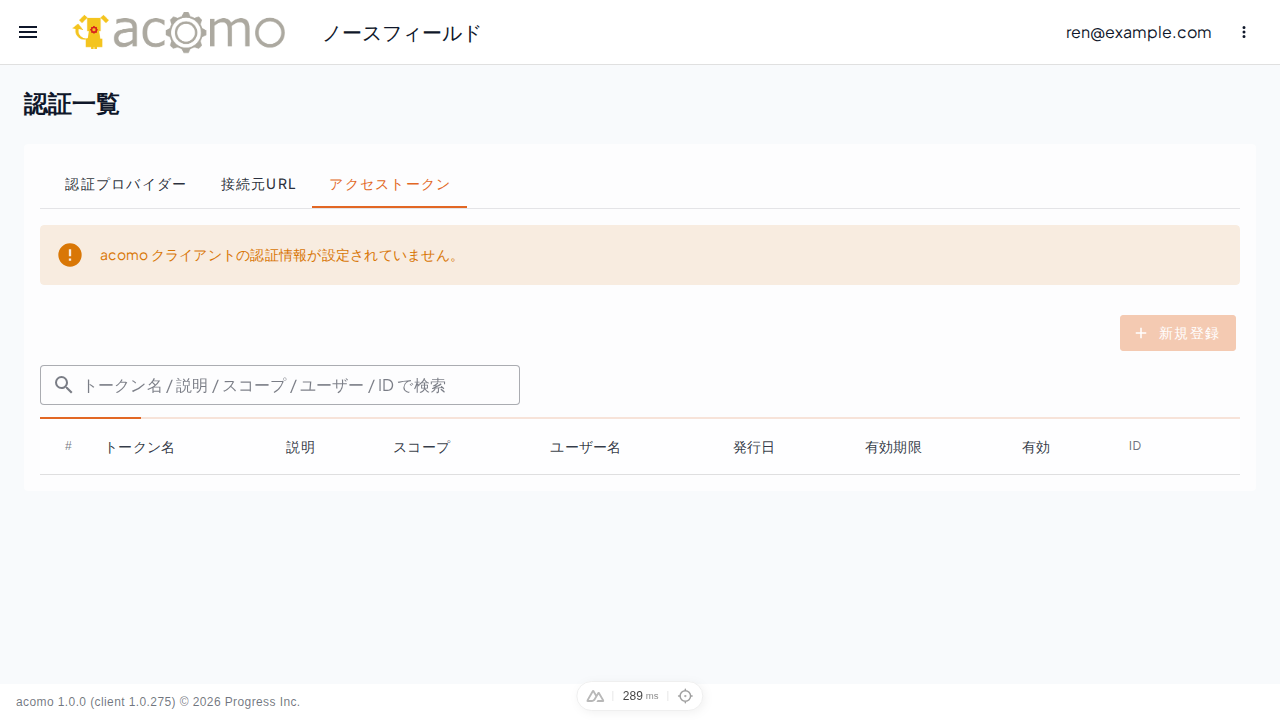
- 認証一覧の「アクセストークン」を選択します。
- 「新規登録」を選択します。
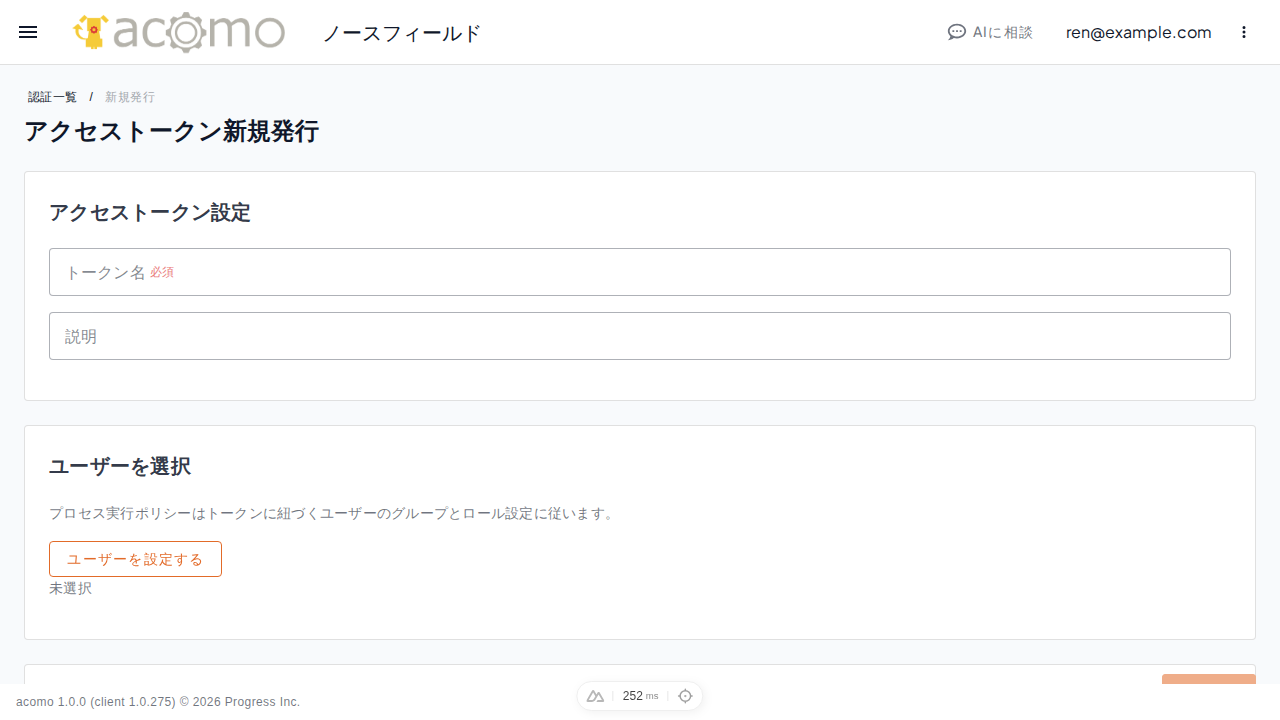
- 用途を識別できる「トークン名」と、管理者が利用先を判断できる「説明」を入力します。
- 「ユーザーを設定する」から、この連携専用のサービスユーザーを選択します。
- 「システム実行ポリシーを選択」で、連携に必要な操作だけを選択します。
- 「保存する」を選択します。
- 表示されたトークンを「コピーする」でコピーし、組織が承認したシークレット管理サービスへ保存します。
「正常に処理しました。」という通知と「アクセストークンを発行しました」モーダルが表示されれば、発行は完了です。トークンの文字列は、この画面を閉じると再表示できません。安全な保管先へ保存できたことを確認してから「一覧画面に戻る」を選択してください。
ユーザーと権限の選び方
- 人が日常利用するユーザーではなく、連携用途ごとに分けたサービスユーザーを選択してください。
- トークンに設定するシステム実行ポリシーと、サービスユーザーのロールに設定された権限の両方が必要です。
- 将来使う可能性がある権限をまとめて付与せず、現在の連携に必要な最小限の権限だけを選択してください。
保管・ローテーション・取り消し
- トークンをソースコード、設定ファイル、チケット、チャット、問い合わせ本文へ記載しないでください。
- 利用先では環境変数またはシークレット管理サービスから読み込んでください。
- 定期交換または漏洩の疑いがある場合は、新しいトークンへ利用先を切り替え、動作確認後に古いトークンを取り消します。
- トークンを取り消すと、そのトークンを使用しているバッチや外部システムは直ちにAPIを呼び出せなくなります。利用先を確認してから実行してください。
うまくいかないとき
「保存する」を選択できない場合は、トークン名、ユーザー、1件以上のシステム実行ポリシーが設定されているか確認してください。「acomo クライアントの認証情報が設定されていません。」と表示される場合は、環境の管理者へ連絡してください。発行後に403が返る場合は、トークンのポリシーとサービスユーザーのロールを確認してください。